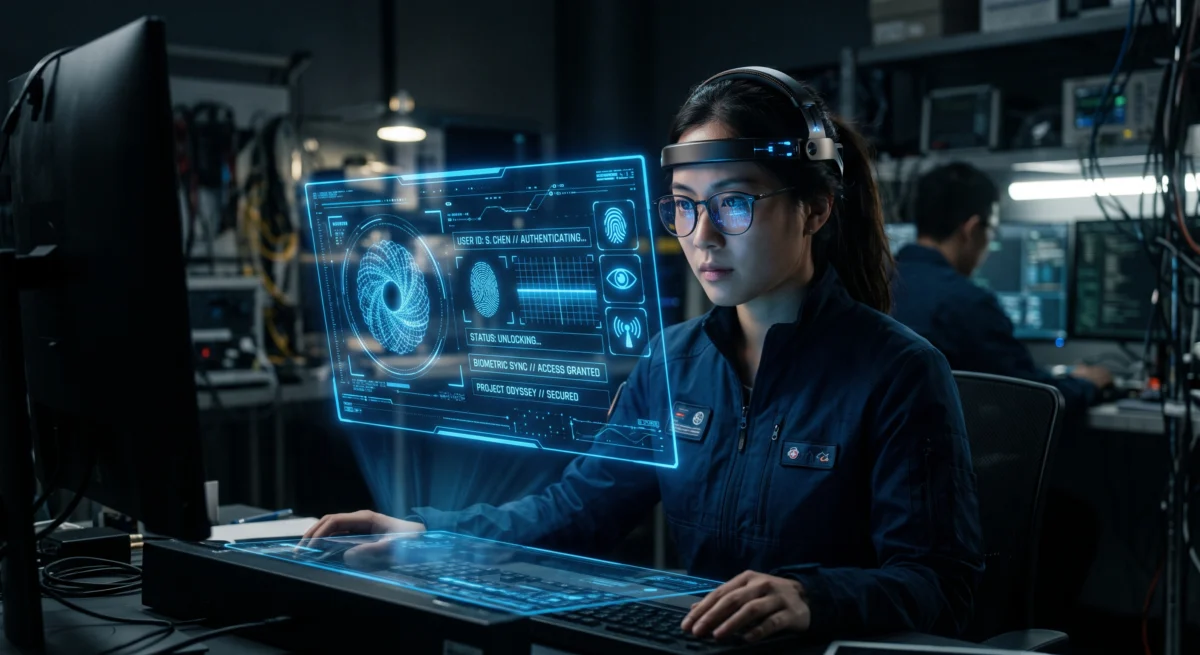
Cada año, el coste global de las filtraciones de datos supera los billones de dólares, impulsado en más del ochenta por ciento de los casos por credenciales comprometidas, según los informes anuales de seguridad de Verizon y IBM. Las contraseñas alfanuméricas tradicionales, incluso aquellas con caracteres especiales y longitud extendida, se han convertido en el eslabón más débil de la infraestructura digital moderna. Frente a este panorama, la industria tecnológica busca acelerar el fin de las contraseñas biometría, una transición que promete eliminar la dependencia humana de la memoria mediante el uso de señales fisiológicas únicas.
Debemos señalar en este punto que la lectura directa de pensamientos para la autenticación cotidiana no existe en la actualidad. Los sistemas comerciales de lectura cerebral miden la actividad eléctrica superficial mediante electroencefalografía (EEG), no pensamientos complejos ni intenciones conscientes. Lo que el mercado denomina lectura de pensamientos es, en realidad, la medición de respuestas cerebrales automáticas ante estímulos específicos.
Por qué los passwords tradicionales han caducado
El ser humano moderno gestiona una media de setenta cuentas digitales activas, una carga cognitiva que supera con creces la capacidad de memorización segura. Para resolver este problema, los usuarios recurren de forma sistemática a prácticas predecibles como la reutilización de claves, el uso de secuencias numéricas simples o el almacenamiento en navegadores vulnerables.
A nivel técnico, la seguridad de las contraseñas basadas en texto ha colapsado debido al avance del procesamiento de IA. Las redes neuronales actuales pueden ejecutar ataques de fuerza bruta basados en patrones de comportamiento humano, adivinando combinaciones complejas en cuestión de segundos mediante el análisis del contexto digital del usuario. Incluso el cifrado más robusto de una contraseña almacenada en una base de datos resulta inútil si el vector de ataque explota la ingeniería social o el registro de pulsaciones en el teclado.
La biometría clásica basada en huellas dactilares o reconocimiento facial supuso un alivio temporal, pero estas tecnologías presentan vulnerabilidades físicas graves. Una huella dactilar puede ser clonada con materiales accesibles y los rostros expuestos en redes sociales permiten la generación de vídeos hiperrealistas capaces de engañar a la mayoría de las cámaras de dispositivos móviles. El sistema de autenticación necesita evolucionar hacia una capa de datos que resida en el interior del cuerpo y que no pueda ser fotografiada ni duplicada en una superficie física.
Autenticación por firma de ondas cerebrales (EEG)
La alternativa en desarrollo se basa en la captura de las señales eléctricas generadas por el sistema nervioso central. Cuando el cerebro procesa un estímulo visual o auditivo específico, emite un patrón único de ondas cerebrales que los científicos denominan potencial evocado. Este patrón es tan característico de cada individuo que la lectura de ondas cerebrales permite identificar a personas en milisegundos tras la exposición a un estímulo imperceptible para el usuario.
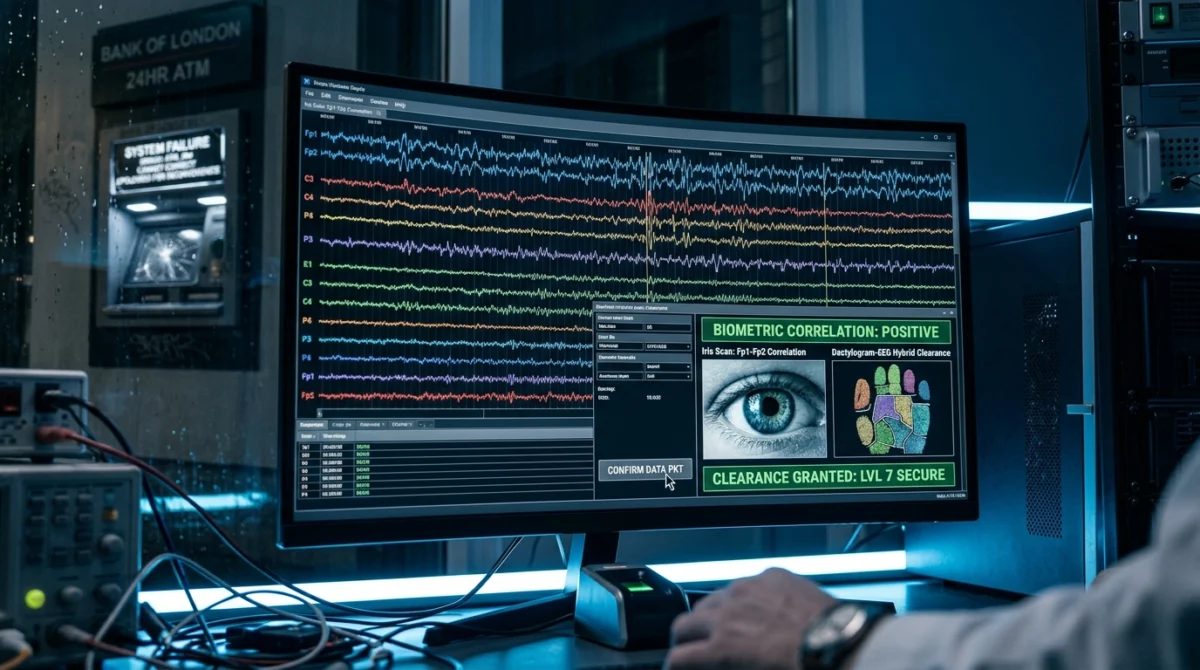
El funcionamiento técnico de este método difiere radicalmente de una contraseña estática. El dispositivo de autenticación, integrado en una diadema o en los auriculares de uso diario, emite un estímulo breve, como un destello visual o un tono acústico de baja intensidad. El cerebro del usuario responde con una firma eléctrica que los sensores registran mediante electroencefalografía de alta densidad. Un algoritmo compara esa firma en tiempo real con la plantilla biométrica almacenada en el sistema cifrado del dispositivo.
Este proceso elimina el concepto de robo de credenciales porque la firma cerebral no se almacena como un archivo de texto estático que pueda ser extraído de un servidor. Lo que se guarda es un modelo matemático de la respuesta neurológica ante un estímulo aleatorio que cambia en cada intento de acceso. Si un atacante intercepta la comunicación entre el sensor y el sistema, solo obtiene datos de ruido eléctrico sin valor reutilizable, ya que el siguiente acceso requerirá un estímulo diferente y generará una respuesta distinta.
Los riesgos de seguridad cuando tu mente es tu clave de acceso
La transición hacia sistemas de autenticación basados en la actividad neurológica introduce vulnerabilidades que superan los riesgos de la ciberseguridad convencional. El principal obstáculo técnico radica en la variabilidad del estado fisiológico del usuario. El cansancio extremo, el consumo de sustancias, el estrés crónico o el envejecimiento alteran la amplitud y la frecuencia de las ondas cerebrales, lo que provocaría tasas de denegación de acceso legítimo elevadas en entornos reales.
A nivel de infraestructura, surgen nuevas amenazas: ciberataques dirigidos a datos biométricos neuronales. A diferencia de una contraseña de texto, que puede ser reemplazada de inmediato tras una filtración, la señal eléctrica del cerebro pertenece a la identidad biológica permanente del individuo. Si un servidor que almacena modelos de respuestas neuronales sufre una brecha de seguridad, el daño para el usuario es irreversible, ya que no existe la posibilidad de cambiar de cerebro.
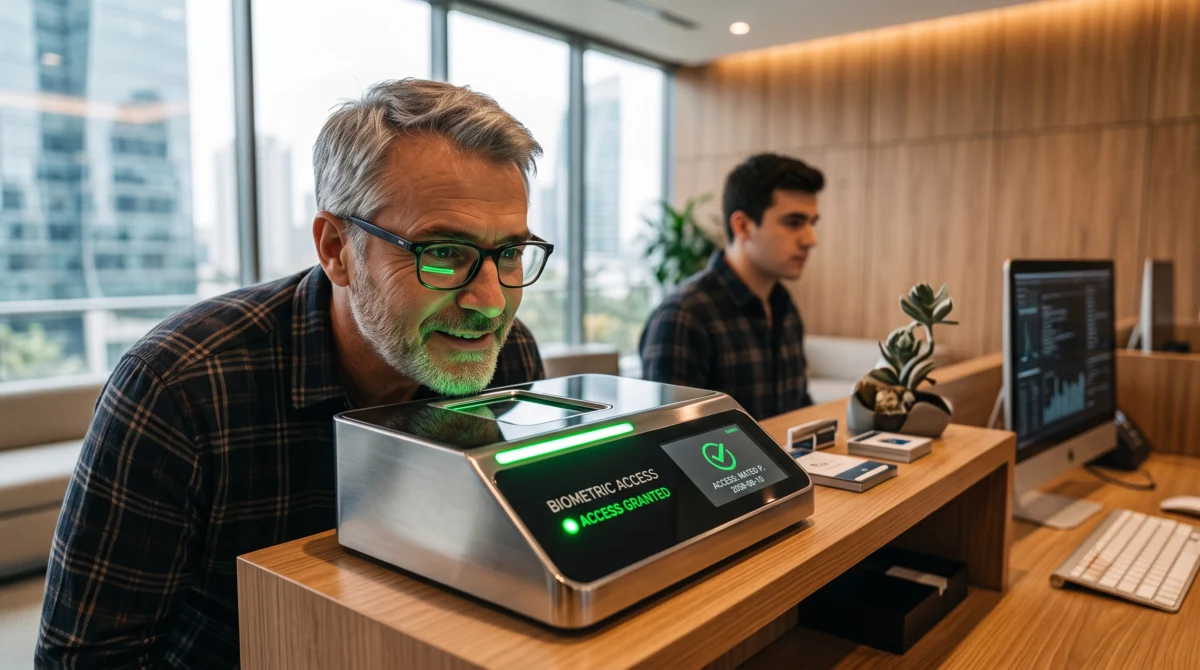
El almacenamiento de estos datos exige protocolos de cifrado homomórfico que permitan verificar la identidad sin necesidad de descifrar la plantilla neurológica en servidores externos. Sin embargo, la intercepción de las señales durante la transmisión entre el sensor en la cabeza y el procesador del dispositivo abre la puerta a ataques de intermediario avanzados. Un software malicioso instalado en el sistema operativo podría registrar los patrones de respuesta neuronal de forma continuada, creando un perfil psicológico y médico detallado del usuario sin su consentimiento.
Esto último revela que la tecnología de autenticación cerebral no solo redefine la seguridad informática, sino que borra la frontera entre la protección de datos y la privacidad cognitiva. La necesidad de blindar el acceso a los dispositivos digitales nos obliga a entregar a corporaciones y sistemas automatizados el acceso directo a la lectura de nuestras respuestas neurológicas más íntimas.
Correcciones y comentarios
Los comentarios públicos no están habilitados en esta versión. Puedes enviar una observación editorial a Formulario de contacto · contacto@mundossimulados.online, indicando el artículo y la afirmación que deseas revisar.